Cos'è un certificato SSL?
Un certificato SSL è un piccolo file di dati che protegge la comunicazione tra un server web e un browser. Quando è installato sul sito, cripta i dati trasmessi, così le informazioni sensibili come password, numeri di carta di credito e dati personali restano private e al sicuro.
Ma come fa un visitatore a capire se il sito è sicuro? Semplice. I siti con certificato SSL mostrano un lucchetto nella barra degli indirizzi del browser.
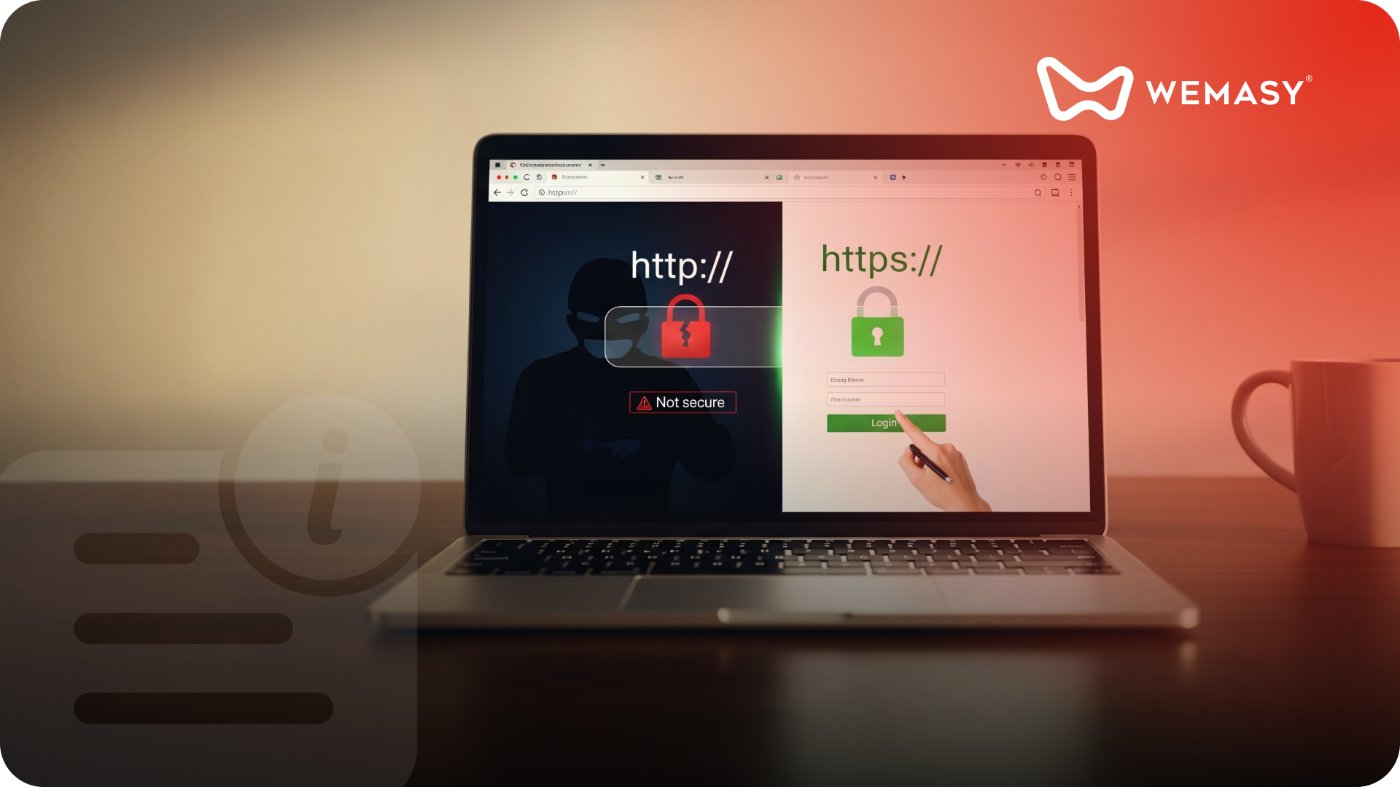
Quando l'URL di un sito inizia con “https://”, la “s” sta per “secure”, cioè sicuro. Significa che sul sito è installato un certificato SSL che cripta i dati scambiati tra il sito e i visitatori. Un URL che inizia con “http://”, invece, non è sicuro: i dati scambiati (come password o dati di pagamento) possono essere intercettati.
In sintesi
“http://” = nessun certificato SSL (non sicuro)
“https://” = certificato SSL installato (sicuro)
La “s” di “https” indica che il sito usa la crittografia per proteggere i tuoi dati e garantire una comunicazione sicura. I browser moderni mostrano anche un lucchetto accanto a “https://” nella barra degli indirizzi, per confermare a colpo d'occhio che il sito è sicuro.
Cosa significa SSL
SSL sta per Secure Sockets Layer. È la tecnologia che crea una connessione sicura tra il browser dell'utente e il sito che sta visitando. Il certificato SSL è un certificato digitale che autentica l'identità di un sito e permette una connessione criptata. Contiene informazioni importanti come il nome di dominio del sito, l'identità del titolare del certificato, la chiave pubblica usata per la crittografia e l'autorità di certificazione (CA) che lo ha emesso.
Chi emette il certificato SSL?
I certificati SSL sono emessi da enti affidabili chiamati autorità di certificazione (CA). Queste organizzazioni verificano l'identità del sito che richiede il certificato e si assicurano che sia autentico e affidabile. Controllano la proprietà del dominio e la legittimità del sito prima di emettere il certificato SSL, offrendo una garanzia di fiducia agli utenti che usano il sito.
Perché il certificato SSL è importante per i siti web?
Il certificato SSL è molto importante per diversi motivi. Eccone alcuni.
Protegge i dati sensibili: L'SSL cripta tutti i dati scambiati tra il sito e i visitatori, comprese credenziali di accesso, dati di pagamento e informazioni personali. Senza SSL, i criminali informatici possono intercettare questi dati con facilità, con il rischio di furti di dati, frodi o furti d'identità.
Conferma che il sito è autentico: I certificati SSL sono una prova della legittimità del sito. Garantiscono che gli utenti stiano comunicando con il sito vero, non con un sito di phishing creato per rubare i loro dati. Così non c'è spazio per i falsi e la fiducia degli utenti cresce.
Crea fiducia nei visitatori: Quando gli utenti vedono “https://” e il lucchetto nel browser, capiscono che il sito è sicuro. È fondamentale per creare fiducia, soprattutto per i siti che gestiscono informazioni sensibili come i dati della carta di credito. Quando sanno che il sito è sicuro, gli utenti inseriscono i propri dati con fiducia.
Aiuta la SEO: Per la maggior parte dei motori di ricerca, il certificato SSL è un fattore di posizionamento. I siti con SSL si posizionano meglio di quelli non protetti, quindi l'SSL è un modo semplice per guadagnare un vantaggio nella visibilità sui motori di ricerca. E siccome gli utenti visitano volentieri un sito sicuro, anche il coinvolgimento cresce in modo indiretto.
Rende il sito conforme: I certificati SSL sono spesso richiesti da norme come il GDPR e il PCI-DSS per i siti che gestiscono dati personali o di pagamento. Usare l'SSL rende il sito conforme a queste norme e ti protegge da possibili problemi legali o multe dovuti a una sicurezza dei dati insufficiente.
Tipi di certificati SSL
Esistono diversi tipi di certificati SSL. Quello da scegliere dipende dalle dimensioni e dalle esigenze del tuo sito. Eccone alcuni.
Certificato SSL a validazione di dominio (DV): I certificati DV sono i più semplici e i più rapidi da emettere. Sono perfetti per siti personali, blog o piccoli progetti dove serve la crittografia ma non una verifica aggiuntiva. Verificano solo la proprietà del dominio, con controlli minimi.
Certificato SSL a validazione dell'organizzazione (OV): I certificati OV vanno oltre la validazione del dominio e autenticano anche l'organizzazione che c'è dietro il sito. Sono adatti ai siti che devono offrire un livello di fiducia più alto, come le organizzazioni che gestiscono dati sensibili dei clienti e vogliono dimostrare la propria legittimità.
Certificato SSL a validazione estesa (EV): I certificati EV offrono il massimo livello di sicurezza e verifica. Una volta installati, mostrano il nome dell'organizzazione nella barra degli indirizzi del browser e segnalano agli utenti che il sito è legittimo. Li usano spesso grandi organizzazioni e siti di e-commerce.
Certificato SSL wildcard: Un certificato SSL wildcard permette di proteggere il dominio e tutti i suoi sottodomini con un solo certificato. È una soluzione conveniente per le attività con più sottodomini.
Come installare un certificato SSL?
Installare un certificato SSL può sembrare difficile, ma la maggior parte dei provider di hosting lo rende semplice. Ecco una guida generale passo passo:
Acquista un certificato SSL: Scegli il certificato SSL adatto alle esigenze del tuo sito e acquistalo da un'autorità certificata. Assicurati di rivolgerti a una fonte affidabile.
Genera una CSR (Certificate Signing Request): Dopo l'acquisto, genera una CSR dal pannello di controllo del tuo provider di hosting. Questa richiesta contiene informazioni sul tuo sito e la CA la usa per emettere il certificato.
Installa il certificato SSL: Quando la CA emette il certificato, devi installarlo sul tuo server web. Il provider di hosting può offrire strumenti per semplificare il processo.
Aggiorna gli URL del sito: Dopo l'installazione, aggiorna tutti i link interni del sito perché usino “https://” invece di “http://”. Assicurati che tutto il sito venga reindirizzato alla versione sicura.
Testa l'SSL: Usa strumenti online di test SSL per verificare che il certificato sia installato correttamente e che il sito sia sicuro.
La manutenzione dei certificati SSL
I certificati SSL non si installano una volta per sempre: richiedono una manutenzione costante.
Rinnovo: I certificati SSL di solito scadono dopo uno o due anni, a seconda del tipo. Rinnova il certificato prima della scadenza per non interrompere la sicurezza del sito.
Resta aggiornato: Segui gli aggiornamenti della tua autorità di certificazione. A volte potresti dover riemettere o aggiornare il certificato se cambiano gli standard di sicurezza o gli algoritmi di crittografia.
In passato, proteggere un sito significava spesso acquistare certificati SSL su misura. Oggi le cose sono cambiate e molti siti usano Let's Encrypt, un servizio gratuito di certificati SSL che offre lo stesso livello di sicurezza. L'obiettivo di Let's Encrypt è rendere Internet un posto più sicuro, ed è ormai adottato ovunque sul web.
In WEMASY abbiamo integrato completamente Let's Encrypt nella piattaforma, così tutte le pagine del tuo sito sono criptate in modo sicuro senza costi aggiuntivi. Crediamo che la sicurezza debba essere accessibile e semplice per tutti. Che tu stia iniziando o gestisca un sito già avviato, puoi contare su WEMASY per tenere i tuoi dati al sicuro. Per saperne di più sulla conformità, leggi il nostro blog su consenso ai cookie e GDPR. Puoi anche consultare la nostra checklist per il lancio del sito per assicurarti che sia tutto a posto prima di andare online. Per il quadro completo, leggi la nostra guida principale su cos'è un sito web e perché ti serve.
Domande frequenti
Mi serve un certificato SSL anche se il mio sito non riceve pagamenti?
Sì. L'SSL non serve solo per le pagine di pagamento. Ogni sito con moduli, pagine di accesso o che raccoglie dati personali ha bisogno dell'SSL. I motori di ricerca, inoltre, posizionano meglio i siti sicuri. Anche un semplice blog o portfolio beneficia del segnale di fiducia che il lucchetto dà ai visitatori.
Cosa succede se il mio certificato SSL scade?
I visitatori vedranno nel browser un avviso che il sito non è sicuro. La maggior parte se ne andrà subito. Anche il posizionamento nei motori di ricerca può calare. Imposta un promemoria per rinnovare il certificato prima della scadenza. Con WEMASY i certificati SSL si rinnovano in automatico, quindi non devi mai preoccuparti della scadenza.
Come faccio a sapere se il mio sito ha un certificato SSL?
Guarda la barra degli indirizzi del browser. Se vedi il lucchetto e l'URL inizia con “https://” invece di “http://”, il sito ha un certificato SSL attivo. Puoi anche cliccare sul lucchetto per vedere i dettagli del certificato, come chi lo ha emesso e la data di scadenza.
Quale tipo di certificato SSL è adatto al mio sito?
Per la maggior parte dei siti di piccole attività e dei blog basta un certificato a validazione di dominio (DV). Se gestisci un negozio online o dati sensibili dei clienti, un certificato a validazione dell'organizzazione (OV) o a validazione estesa (EV) offre un livello di fiducia più alto. WEMASY include l'SSL in automatico per tutti i siti, quindi non devi sceglierlo né installarlo a mano.
L'SSL incide sul posizionamento SEO del sito?
Sì. I motori di ricerca usano l'HTTPS come segnale di posizionamento. I siti con certificato SSL sono preferiti a quelli senza. L'SSL da solo non ti porterà in prima posizione, ma è un requisito di base. Un sito senza SSL può essere penalizzato nei risultati di ricerca e segnalato come “Non sicuro” dai browser.
WEMASY include l'SSL per tutti i siti?
Sì. Ogni sito creato con WEMASY ha un certificato SSL gratuito, installato e rinnovato in automatico. Non devi acquistarlo, configurarlo o gestirlo tu. Tutte le pagine sono servite in HTTPS di default, così il sito è sicuro e affidabile fin dal primo giorno.